


DESCRIPCIÓN DEL CURSO
El diplomado en Ciberseguridad y Auditoría en Sistemas de Información es un programa académico de gran importancia en la actualidad, debido al creciente uso de tecnologías de la información en las organizaciones y la necesidad de contar con sistemas de información confiables y seguros. Este diplomado tiene un impacto social relevante, ya que contribuye a mejorar la calidad de la información que se maneja en las organizaciones, evitando riesgos y fraudes.
Además, su impacto a largo plazo en la sociedad se refleja en el fortalecimiento de la seguridad de la información y en la generación de una cultura de prevención de riesgos en la gestión de la información. Para los profesionales, el diplomado en Ciberseguridad y Auditoría en Sistemas de Información tiene un gran impacto en la empleabilidad, ya que les permite contar con habilidades y competencias para realizar auditorías de sistemas y de seguridad de la información en las organizaciones.
A QUIEN VA DIRIGIDO EL CURSO:
El diplomado en Ciberseguridad y Auditoría en Sistemas de Información está dirigido a profesionales universitarios con experiencia en tecnologías de la información, sistemas de información y seguridad informática. Este programa está especialmente diseñado para profesionales en áreas como la auditoría, la consultoría, la gestión de la información, la seguridad informática, la tecnología de la información y la gestión de proyectos de tecnología.
APRENDERAS:
- UNIDAD I: Comprender los conceptos y metodologías de la auditoría de sistemas, así como el proceso de auditoría de sistemas de información.
- UNIDAD II: Familiarizarse con el contrato de auditoría y los elementos organizativos de las auditorías, para la planificación y ejecución de auditorías de sistemas.
- UNIDAD III: Adquirir conocimientos sobre herramientas, técnicas y protocolos de seguridad informática, así como desarrollar el perfil del auditor en el ámbito de la auditoría informática.
- UNIDAD IV: Aprender a realizar auditorías de seguridad y de redes e internet, para evaluar y fortalecer la seguridad de los sistemas informáticos y las comunicaciones.
- UNIDAD V: Adquirir habilidades en la auditoría de aplicaciones y sistemas informáticos, garantizando el cumplimiento de las normativas y protección de la información.
- UNIDAD VI: Conocer el marco legal de las auditorías informáticas y comprender la definición e implementación del SGSI, según las normas ISO 27001 y ISO 27002.
CARACTERÍSTICAS DEL CURSO


La plana docente de SINERGIA está conformada por profesionales con gran experiencia teórica y práctica. Además de ser académicos de primer nivel y de dominar el conocimiento más actualizado de sus respectivos campos, ocupan altos cargos en los sectores público y privado.
Permitiendo a los docentes aportar no solo conocimientos, sino también experiencias reales, que sin duda enriquecen la dinámica de la clase y facilitan el logro de los objetivos previamente fijados con las empresas.

UNIDAD I
MÓDULO 1 : CONCEPTOS Y METODOLOGÍAS DE LA AUDITORÍA DE SISTEMAS
-
- ¿Qué es la auditoría de sistemas?
1.1. Objetivos de la auditoría de sistemas
1.2. Ventajas de las auditorías de sistemas
1.3. Tipos de auditorías de sistemas
1.4. El proceso de auditoría de sistemas
1.5. Metodologías y/o técnicas que se implementan en una auditoría de sistemas
1.6. La necesidad de una auditoría de sistemas
1.7. El rol del auditor de sistemas - Planeación de la auditoría de sistemas
2.1. Objetivos de la planeación de la auditoría de sistemas
2.2. ¿Cómo se planifica la auditoría de sistemas?
2.3. Metodología de planeación de la auditoría de sistemas
2.4. Plan de auditoría de sistemas - Cobit 5 en la auditoría de sistemas
3.1. Componentes del Cobit 5
3.2. Principios del Cobit – 5
3.3. Facilitadores / habilitadores del Cobit – 5
3.4. Aporte del Cobit – 5 en la autoría de sistemas - Isaca
4.1. Certificaciones del Isaca
4.2. Etapas de un proceso típico de auditoria según Isaca
4.3. ¿Qué es una auditoría de Isaca? - Conclusiones
- Bibliografía
- ¿Qué es la auditoría de sistemas?
-
MÓDULO 2 : PROCESO DE AUDITORÍA DE SISTEMAS DE INFORMACIÓN
-
- Sistemas de información
1.1. Partes que componen el sistema de información
1.2. Requisitos que deben de cumplir los sistemas de información
1.3. Clasificación de los sistemas de información
1.4. Ciclo de vida de un sistema de información
1.5. Pautas básicas para el desarrollo de un sistema de información
1.6. Acciones que acompañan a un sistema de información
1.7. Barreras de comunicación en los sistemas de información - Gestión de los sistemas de información
2.1. Componentes de la gestión de sistemas de información
2.2. La gestión de los sistemas de información y la arquitectura organizacional
2.3. La transformación digital en la gestión de sistemas de información - Auditoría de los sistemas de información
3.1. Alcance de una auditoría si
3.2. Aspectos relevantes de la auditoría si
3.3. Proceso de auditoría de un sistema de información
3.4. Metodologías para la auditoría de los sistemas de información
3.5. Informes de auditorías de sistemas de información
3.6. Ejecución de la auditoría de los sistemas de información
3.7. Evaluación de riesgos
3.8. El modelo Cobit en la auditoría de los sistemas informáticos - El auditor informático en los sistemas informáticos
4.1. Contexto de las responsabilidades del auditor informático en los sistemas informáticos
4.2. Funciones del auditor informático en los sistemas informáticos
4.3. Conocimientos del auditor informático en los sistemas informáticos - Conclusiones
- Bibliografía
- Sistemas de información
-
UNIDAD II
MÓDULO 3 : AUDITORÍA FORENSE INFORMÁTICA
-
- ¿Qué es la informática forense?
1.1. ¿Para qué sirve la informática forense?
1.2. ¿Cuáles son los tipos de informática forense?
1.3. Principios y ámbitos de aplicación de la informática forense
1.4. Fases de la informática forense
1.5. Herramientas de la informática forense
1.6. Proceso de investigación en la informática forense
1.7. La informática forense en la prevención de la perdida de datos - Evidencia digital en informática forense
2.1. ¿Cuándo es admisible una evidencia informática como prueba en juicio?
2.2. ¿Cómo salvaguardar la evidencia digital?
2.3. Clasificación de las evidencias forenses informáticas
2.4. ¿Cómo influye la evidencia digital en la informática forense? - Auditoría forense informática
3.1. ¿Qué delitos y fraudes cibernéticos revisa la auditoria forense informática?
3.2. Objetivos de la auditoría forense informática
3.3. Proceso de auditoría forense informática
3.4. Herramientas en la auditoría forense informática
3.5. Normas profesionales en la auditoría forense informática - Análisis forense informática
4.1. Tipos de análisis forenses en el ámbito tecnológico
4.2. Fases del análisis
4.3. Metodología de trabajo para realizar el análisis
4.4. Análisis forense en ciberseguridad
4.5. Analista forense informático - Conclusiones
- Bibliografía
- ¿Qué es la informática forense?
-
MÓDULO 4 : COSO Y CONTROL INTERNO
-
- Coso y control interno
1.1. Evolución del modelo coso
1.2. Cambios significativos en el coso y control interno 1992-2013
1.3. Evolución del coso y control interno
1.4. Componentes del coso y control interno
1.5. Componentes del modelo coso riesgos de control interno
1.6. ¿Cómo se aplica el modelo coso en la práctica?
1.7. Informe coso - Coso II o coso ERM
2.1. Componentes del coso II o coso ERM
2.2. Responsabilidades y roles
2.3. Metodología para la gestión del control interno a través del diseño de una matriz de riesgo aplicación de coso II o coso ERM - Coso III
3.1. Beneficios de coso III
3.2. Componentes del coso III
3.3. Evaluación de riesgos
3.4. Control interno basado en el coso III
3.5. Operacionalización de control interno coso III
3.6. Actividades de control según coso III - Conclusiones
- Bibliografía
- Coso y control interno
-
UNIDAD III
MÓDULO 5 : HERRAMIENTAS, TÉCNICAS Y PROTOCOLOS DE SEGURIDAD INFORMÁTICA
-
- Seguridad informática
1.1. Tipos de amenazas de seguridad informática
1.2. Objetivos de la seguridad informática
1.3. Características de la seguridad informática
1.4. Tipos de seguridad informática
1.5. Pasos para implementar la seguridad informática
1.6. ¿En qué áreas se incluye la seguridad informática?
1.7. Buenas prácticas de seguridad informática
1.8. Nivel de rangos de control de seguridad de la información
1.9. Alcance efectivo con el uso del sistema de gestión de seguridad de la información - Herramientas de la seguridad informática
2.1. Herramientas generales de la seguridad informática
2.2. Ejemplos de herramientas de seguridad informática - Técnicas de seguridad informática
3.1. Medidas de seguridad informática que se pueden implementar
3.2. Otras medidas de seguridad informática complementarias
3.3. Métodos de seguridad informática
3.4. La firma electrónica: una herramienta digital segura - Protocolos de seguridad informática
4.1. Tipos de protocolos de seguridad informática
4.2. Medidas que se pueden implementar los protocolos de seguridad informática
4.3. Técnicas que se pueden implementar en los protocolos de seguridad informática
4.4. Políticas de seguridad informática
4.5. Protocolos de seguridad web - Conclusiones
- Bibliografía
- Seguridad informática
-
MÓDULO 6 : PERFIL DEL AUDITOR
-
- El perfil del auditor
1.1. Funciones principales del auditor
1.2. Tipos de auditores
1.3. ¿Cuál es la responsabilidad de un auditor en una auditoría?
1.4. Cualidades del auditor
1.5. Habilidades del auditor
1.6. Características de un auditor según la ISO 19011
1.7. Desafíos generales de los auditores - Perfil del auditor informático
2.1. Aspectos relevantes del auditor informático
2.2. ¿Cuál es el perfil de un auditor informático?
2.3. ¿Qué conocimientos necesita un auditor informático?
2.4. Habilidades que no deben de faltar en el auditor informático
2.5. Cualidades personales y principios de un auditor informático
2.6. Desafíos del auditor informático
2.7. Certificaciones más recomendadas para los auditores informáticos - El perfil del auditor de sistemas
3.1. Perfil del auditor de sistemas
3.2. Características del auditor de sistemas
3.3. Habilidades del auditor de sistemas
3.4. Competencia del auditor de sistemas
3.5. La independencia del auditor de sistemas
3.6. Desafíos del auditor de sistemas - Conclusiones
- Bibliografía
- El perfil del auditor
-
UNIDAD IV
MÓDULO 7 : AUDITORÍA DE SEGURIDAD
-
- La auditoría de seguridad informática
1.1. Ventajas de una auditoría de seguridad informática
1.2. Tipos de auditoría de seguridad informática
1.3. Herramientas que se pueden utilizar en una auditoría de seguridad informática
1.4. ¿Cómo enfocar la auditoría de seguridad informática?
1.5. Auditoría de seguridad informática: conocer las vulnerabilidades del sistema
1.6. Recomendaciones para una auditoría de la seguridad informática - Pasos para realizar una auditoría de seguridad informática
2.1. Define el alcance y los objetivos de la auditoría
2.2. Planifica la auditoría
2.3. Recopila la información
2.4. Evalúa los controles de seguridad
2.5. Realiza una evaluación de riesgos
2.6. Comienza las pruebas de seguridad
2.7. Analiza los hallazgos
2.8. Elabora un informe de auditoría - Auditoría de ciberseguridad
3.1. La ciberseguridad: el principal riesgo externo de las empresas
3.2. Peligros en materia de ciberseguridad para empresas
3.3. Riesgos potenciales que se deben de identificar en la auditoría de ciberseguridad
3.4. Beneficios de la auditoría de ciberseguridad
3.5. ¿Cómo hacer una auditoría de ciberseguridad?
3.6. Tipos de auditorías de ciberseguridad
3.7. Proceso para realizar una auditoría de ciberseguridad
3.8. Herramientas de la auditoría de ciberseguridad
3.9. Auditoría de ciberseguridad de seis factores - Mejores prácticas de una auditoría de ciberseguridad
4.1. Desarrollar una política de seguridad
4.2. Revisar y comprobar sus políticas de ciberseguridad
4.3. Otras prácticas de auditoría de ciberseguridad - Conclusiones
- Bibliografía
- La auditoría de seguridad informática
-
MÓDULO 8 : AUDITORÍA DE REDES E INTERNET
-
- Auditoría de redes
1.1. ¿Por qué realizar una auditoría de redes de forma periódica?
1.2. Objetivos de la auditoría de redes
1.3. ¿Qué se incluye en una auditoría de redes?
1.4. ¿Cuándo se necesita una auditoría de redes?
1.5. ¿Cómo se hace una auditoría de redes?
1.6. Paso a paso para realizar una auditoría de redes
1.7. Fases de la auditoría de red en áreas de enfoque
1.8. Perfiles de auditorías de red
1.9. Evaluaciones de auditoría de redes
1.10. Auditoría de seguridad de red
1.11. Auditoría de redes informáticas
1.12. Auditoría de redes de comunicación - Auditoría de internet
2.1. Beneficios de la auditoría de internet
2.2. ¿Cómo realizar una auditoría de internet?
2.3. Elementos que se analizan en la auditoría de internet
2.4. Usabilidad, optimización y seguridad: los tres grandes aspectos de la auditoría de internet - Auditoría de redes wifi
3.1. Amenazas, vulnerabilidades y ataques de la red inalámbrica wifi
3.2. Protocolos de seguridad inalámbrica wifi
3.3. Importancia de una red wifi eficiente y la auditoría wifi para optimizarla
3.4. Metodología a seguir para auditar una red wifi - Conclusiones
- Bibliografía
- Auditoría de redes
-
UNIDAD V
MÓDULO 9 : AUDITORÍA DE APLICACIONES Y SISTEMAS INFORMÁTICOS
-
- Auditoría de aplicaciones
1.1. Principales amenazas
1.2. Principales motivos para realizar una auditoría de aplicaciones móviles
1.3. Fases de la auditoría de aplicaciones móviles
1.4. Metodología de las auditorías de aplicaciones móviles
1.5. Evaluación y análisis de la auditoría de aplicaciones móviles
1.6. ¿Cómo auditar controles de las aplicaciones?
1.7. Auditoría de una aplicación web
1.8. Aspectos claves a considerar al momento de evaluar la seguridad en el acceso a una aplicación - Auditoría de seguridad móvil
2.1. Áreas en la que se divide una auditoría de seguridad móvil
2.2. Tipos de auditoría de seguridad móvil - El auditor informático en los sistemas informáticos
3.1. Contexto de las responsabilidades del auditor informático en los sistemas informáticos
3.2. Funciones del auditor informático en los sistemas informáticos
3.3. Responsabilidad del auditor de sistemas informáticos
3.4. Conocimientos del auditor informático en los sistemas informáticos - Auditoría de sistemas informáticos
4.1. Objetivos de la auditoría de sistemas informáticos
4.2. Tipos de auditoría de los sistemas informáticos
4.3. Herramientas que se utilizan en la auditoria de sistemas informáticos
4.4. Planificación de la auditoría de sistemas informáticos
4.5. Fases de la auditoría de sistemas informáticos
4.6. Auditoría de seguridad de los sistemas informáticos
4.7. Evaluación de riesgos y controles de sistemas informáticos - Conclusiones
- Bibliografía
- Auditoría de aplicaciones
-
MÓDULO 10 : AUDITORÍA DE LOS DATOS DE CARÁCTER PERSONAL
-
- Auditoría de protección de datos
1.1. Objetivos de una auditoría de protección de datos
1.2. ¿Qué se debe evaluar una auditoría de protección de datos?
1.3. Tipos de auditorías de protección de datos
1.4. ¿Cuándo es recomendable realizar una auditoría de protección de datos?
1.5. Fases de las auditorías de protección de datos
1.6. Auditoría en LOPD
1.7. Auditoría RGPD
1.8. El rol de un software de cumplimiento normativo en protección de datos
1.9. Privacidad y protección de datos personales en las empresas - El auditor de protección de datos
2.1. Recomendaciones de los auditores de protección de datos para las organizaciones
2.2. Actuaciones de los auditores de protección de datos
2.3. El auditor y el uso ético de datos - Auditoría de protección de datos en los emails
3.1. ¿Con qué normas de protección de datos se debe cumplir?
3.2. ¿Cuándo se debe hacer una auditoría de protección de datos en el email?
3.3. ¿Qué información debe de estar presente en una auditoría de protección de datos en el email?
3.4. Ley de protección de datos para correo electrónico y texto LOPD/RGPD - Conclusiones
- Bibliografía
- Auditoría de protección de datos
-
UNIDAD VI
MÓDULO 11 : MARCO LEGAL DE LAS AUDITORÍAS
-
- Marco Nist Csf
1.1. Ventajas de seguridad al adoptar el marco Csf del Nist
1.2. El marco de ciberseguridad de Nist
1.3. Funciones del Nist Csf
1.4. Estrategias para adoptar el Nist Csf
1.5. Fases para mejorar la ciberseguridad basado en el marco Nist Csf
1.6. Hoja de ruta del marco Nist Csf - Normas Isaca
2.1. Certificaciones del Isaca
2.2. Normas Isaca
2.3. Normas profesionales Isaca
2.4. Marco Itaf de Isaca - Norma de seguridad en la nube
3.1. Ventajas de implantar un marco de seguridad en la nube
3.2. Marcos establecidos para la seguridad en la nube
3.3. Componentes de un marco de seguridad en la nube
3.4. Mejores prácticas para implementar un marco de seguridad en la nube
3.5. ¿Cuáles son los desafíos en la implantación de un marco de seguridad en la nube y como superarlos?
3.6. Normas ISO para la seguridad en la nube
3.7. Modelo de seguridad nativo de la nube - Cobit, como marco legal para las auditorías
4.1. Componentes del Cobit
4.2. ¿Cómo utilizar el marco Cobit?
4.3. Dominios destacables en el marco Cobit - Conclusiones
- Bibliografía
- Marco Nist Csf
-
MÓDULO 12 : DEFINICIÓN E IMPLEMENTACIÓN DEL SISTEMA DE GESTIÓN DE SEGURIDAD DE LA INFORMACIÓN (SGSI), ISO 27001 Y ISO 27002.
-
- Sistema de gestión de seguridad de la información (SGSI)
1.1. Tipos de riesgos de seguridad de la información
1.2. ¿Para qué sirve SGSI?
1.3. Elementos fundamentales de un SGSI
1.4. Principios básicos del SGSI
1.5. Ruta de implementación y mejoramiento continuo del SGSI
1.6. Factores críticos de éxito del SGSI
1.7. Los controles del SGSI y sus fases - ISO 27001
2.1. ¿qué ventajas tiene el ISO 27001 en una organización?
2.2. Proceso de implementación de la norma ISO 27001
2.3. Estructura de la norma ISO 27001
2.4. Controles de la norma ISO 27001
2.5. Ventajas de implantar la norma 27001 con un software
2.6. Gestión de la calidad PDCA en el ISO 27001
2.7. ISO 27001:2022 - ISO 27002
3.1. Principales ítems que componen la ISO 27002
3.2. Nuevo orden y nuevos controles
3.3. Nuevas medidas de seguridad
3.4. ISO 27002:2022 - Conclusiones
- Bibliografía
- Sistema de gestión de seguridad de la información (SGSI)
-
Precio regular
Opción 1
Opción 2
Opción 3
Opción 4
Precios no incluyen Certificación Universitaria
INVERSIÓN CERTIFICACIONES
 SINERGIA CAPACITACIÓN PROFESIONAL - SRL
 UNIVERSIDAD NACIONAL SAN LUIS GONZAGA
 UNIVERSIDAD NACIONAL MAYOR DE SAN MARCOS – FACULTAD DE CIENCIAS MATEMÁTICAS
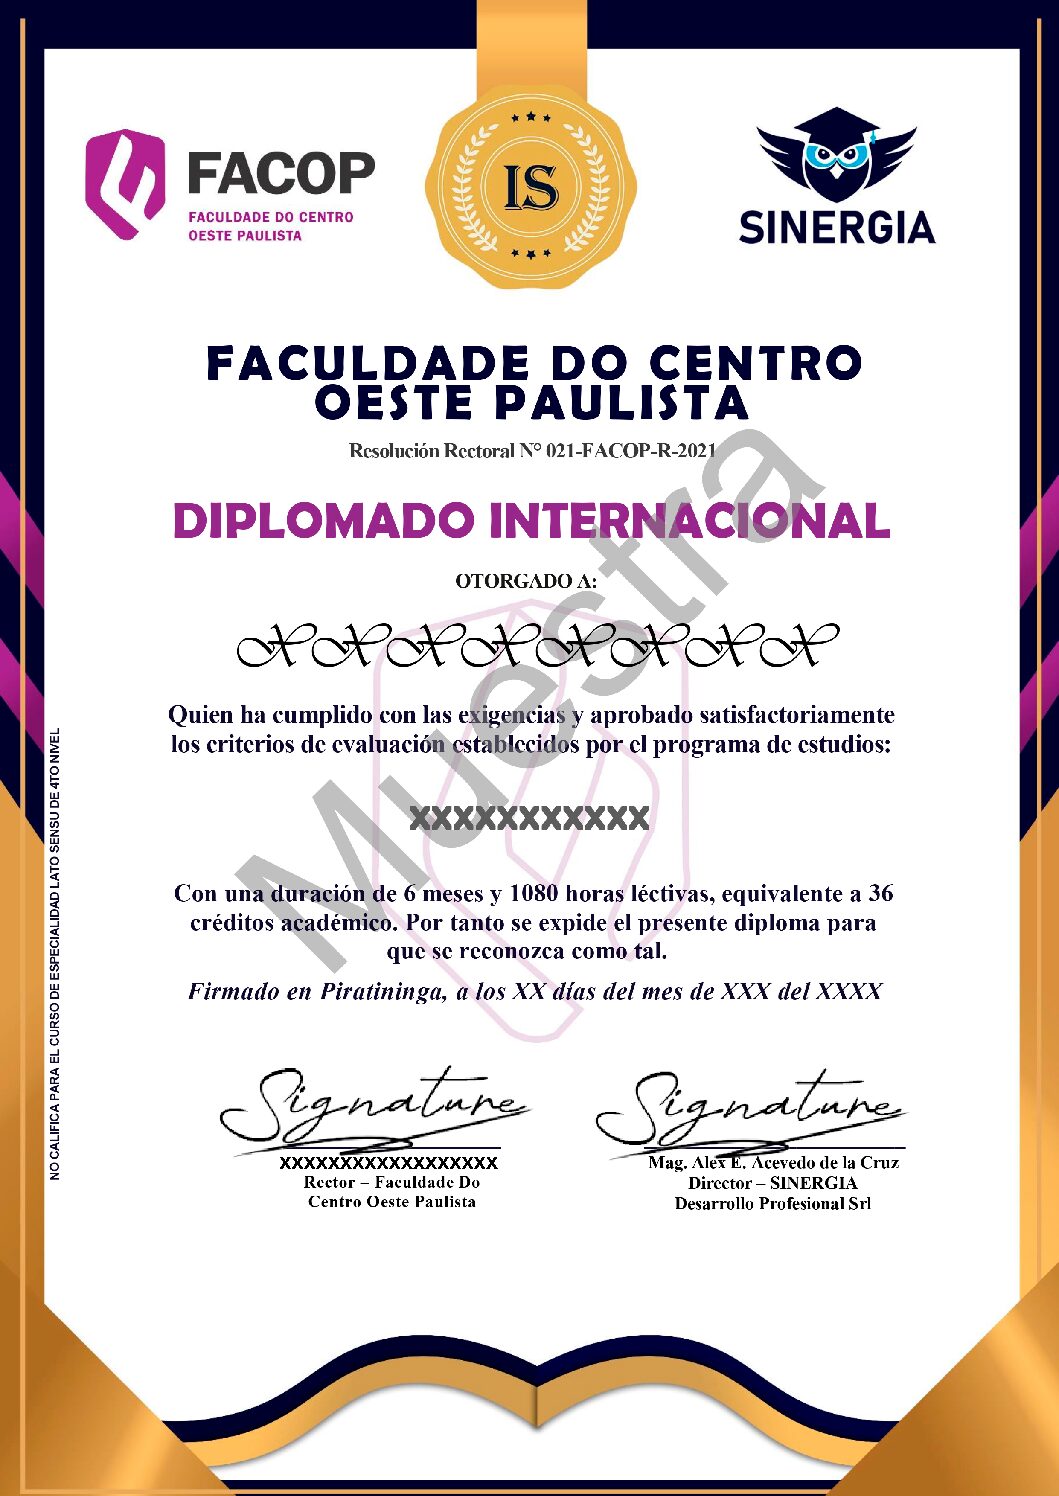
 FACULDADE DO CENTRO OESTE PAULISTA
CERTIFICACIÓN SINERGIA VIRTUAL
CONSTANCIA DE EGRESADO
DIPLOMA SINERGIA
MENCIÓN: DIPLOMADO EN
“GESTIÓN DE TECNOLOGÍAS DE INFORMACIÓN``
CERTIFICADO DE ESTUDIO
CERTIFICACIÓN UNIVERSITARIA
UNIVERSIDAD NACIONAL SAN LUIS GONZAGA
MENCIÓN: DIPLOMADO EN
“AUDITORÍA INFORMÁTICA``
UNIVERSIDAD NACIONAL MAYOR DE SAN MARCOS – FACULTAD DE CIENCIAS MATEMÁTICA
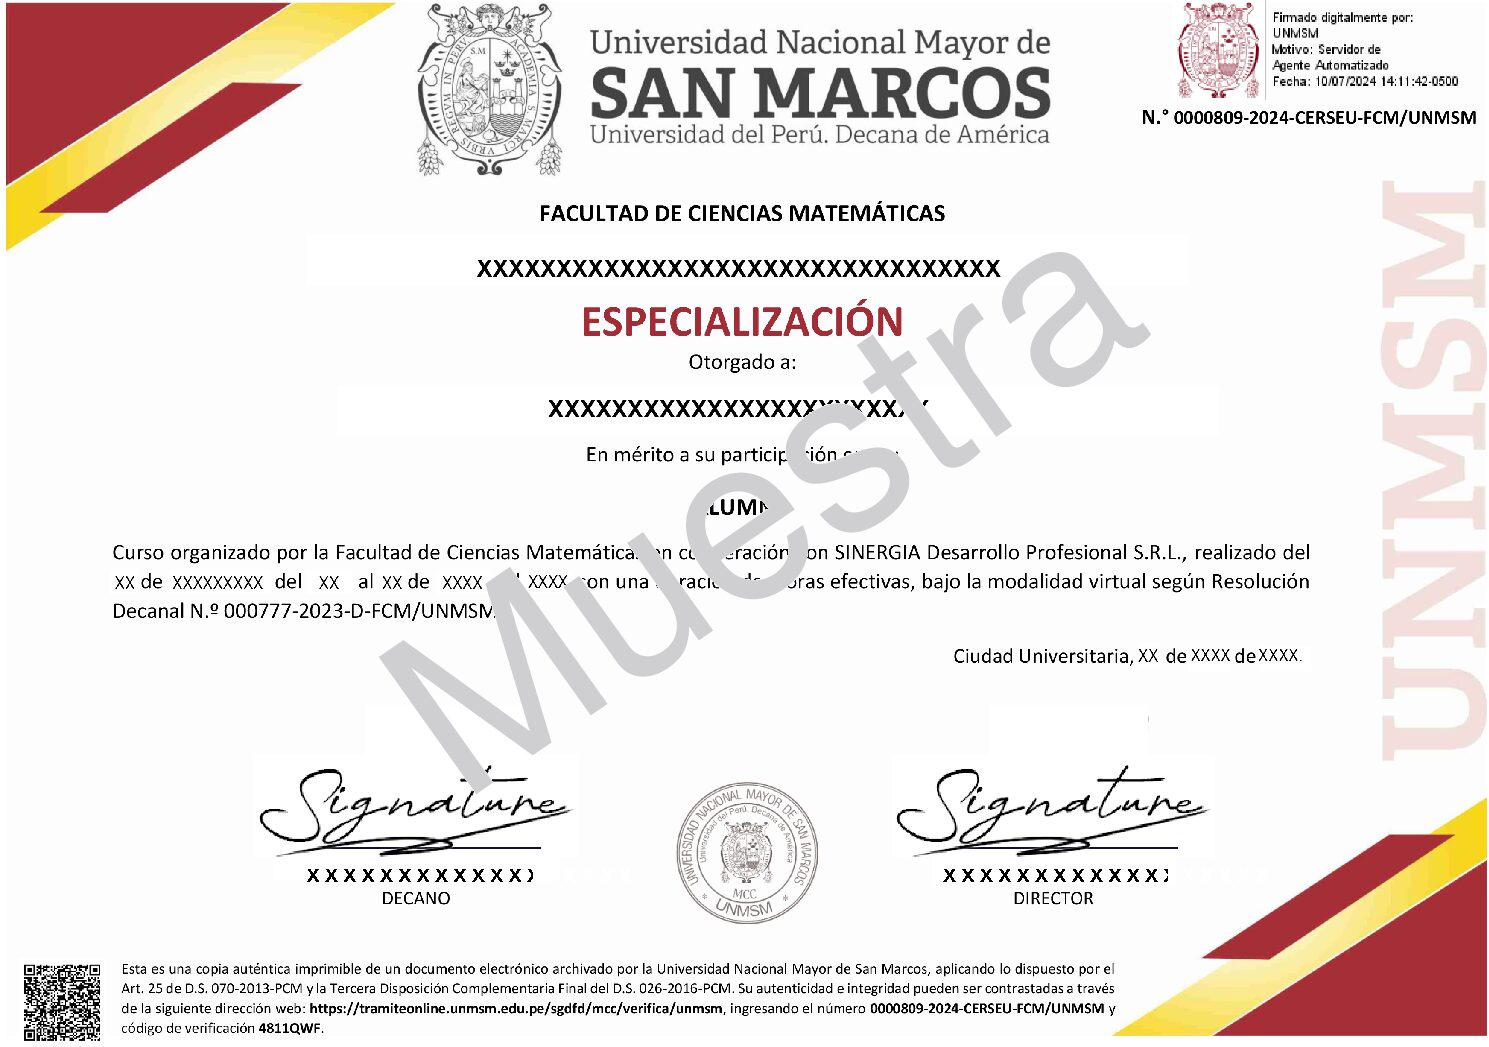
MENCIÓN: ESPECIALIZACIÓN EN
``DIRECCIÓN ESTADÍSTICA PARA LA AUDITORÍA INFORMÁTICA``
FACULDADE DO CENTRO OESTE PAULISTA





Stefano Centeno –
Muy buen diplomado. Feliz de haber culminado.
Omar Cruz –
En mi opinión, la forma de enseñanza y y las clases muy buenas.
Ciro Vargas –
Muy interesante el diplomado que he realizado, he aprendido y disfrutado mucho durante todo el proceso.
Francisco Mamani –
Muy interesante los temas que he aprendido en mi diplomado, siempre actualizados, información segura y de calidad. Contento de haber culminado mi diplomado.
Liseth Peña –
Interesante su forma de enseñanza y ni hablar del contenido de sus módulos, muy bueno todo, recomiendo este diplomado.
Orlando Sanchez –
Contento de haber llevado este diplomado, lo que más me gusto es que el material de información esta accesible todo el tiempo y puedo aprender sin ningún problema alguno.
Heydy Muñoz –
Excelente diplomado, lo recomiendo.
Jeanfranco Torres –
Muy interesante todo, el contenido de los módulos de calidad y las clases muy entendibles. He aprendido mucho.
Nolberto Huachin –
Muy interesante los temarios que he llevado, si brindan una educación de calidad.
Consuela Sucapuca –
Llevar mi diplomado de manera virtual me ha sido muy interesante, se me hace más flexible el poder estudiar y poder aprender de manera más tranquila.